Cookie(クッキー)ポリシーとは?その必要性と作成のポイントをわかりやすく解説
 katot
1.Cookieポリシーとは
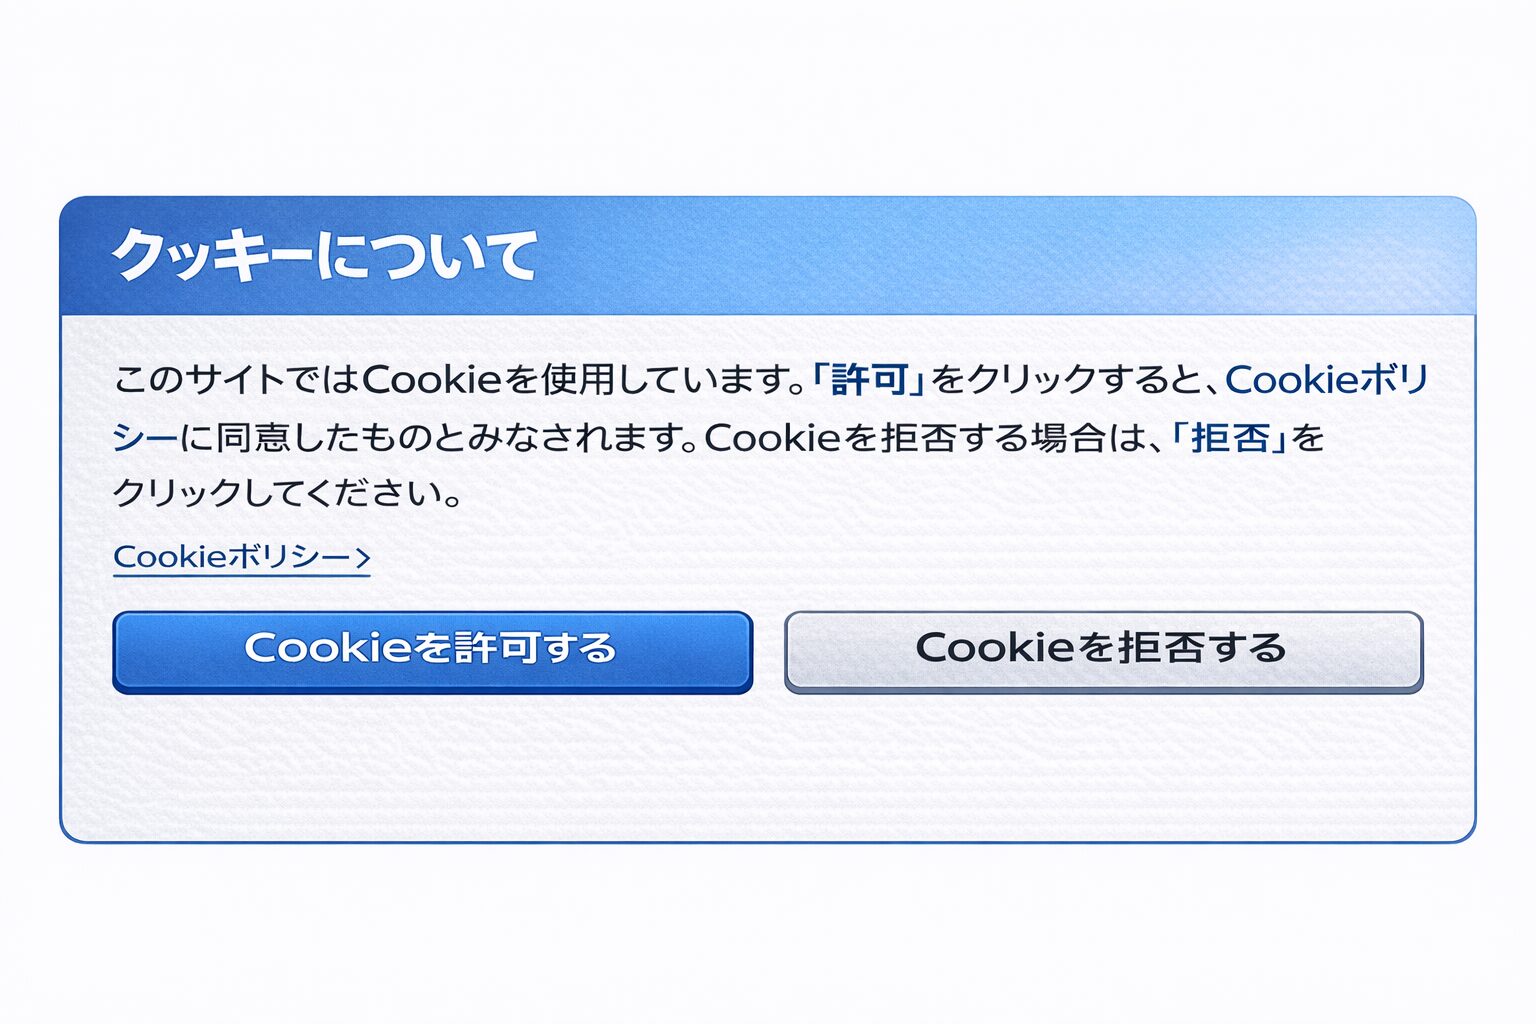
Cookieポリシーとは、ウェブサイトの利用に伴い、Cookieや類似技術を通じて取得される情報の内容や、その利用目的などを説明する文書です。や「Cookieの利用について」、「外部送信ポリシー」、「利用者情報の外部送信について」などと呼ばれることもあります。
多くのウェブサイトでは、アクセス解析や広告配信などのために、Cookieをはじめとする仕組みを利用しています。しかし、これらは利用者にとって気づきにくい形で情報が扱われることが多いため、「どのような情報が、何の目的で使われているのか」を分かりやすく説明する必要があります。Cookieポリシーは、そのための利用者向けの説明書と位置付けられます。
また、Cookieの利用方法によっては法律の規制対象となる場合があり、その際には利用者に対して一定の事項を公表することなどが求められます。Cookieポリシーは、そのような法的要請に対応する手段としても活用されます。
2.Cookieとは
(1)Cookieとはどのようなものか
Cookieとは、ウェブサイトを閲覧したときに、ブラウザに保存される小さなデータです。インターネットの仕組み上、ウェブサイトはページを開くたびに利用者を識別できるとは限りません。そこで、ウェブサイトは識別子などの情報をCookieとしてブラウザに保存し、次回以降、同じサイトへアクセスした際にブラウザがそのCookieを自動的に送信することで、同じブラウザからのアクセスであることを識別できるようになります。
Cookieには、ウェブサイト側で設定した情報を保存できるという特徴があります。たとえば、ランダムな識別番号だけでなく、言語や表示設定などの情報を保存することもできます。そのため、Cookieは利便性の向上からマーケティングまで、さまざまな目的で利用されています。
Cookieは、たとえば、次のような目的で使われます。
- ログイン状態の維持
- 言語設定や表示設定の保存
- アクセス状況の分析(アクセス解析)
- 広告配信の最適化
Cookie自体には、通常、氏名や住所などの情報が直接保存されることはありません。しかし、Cookieに保存された識別子が、利用履歴や閲覧履歴などの情報と結び付けられることがあります。そのため、事業者は、Cookieがどのような目的で利用され、どのような情報と関連付けて扱われるのかについて、利用者に分かりやすく説明することが重要になります。
(2)Cookie以外の情報収集手段
利用者の端末に保存され、又は端末から取得される情報はCookieだけに限られません。近年では、次のような技術も広く利用されています。
- ローカルストレージ
- ウェブビーコン(ピクセルタグ)
- SDK(アプリ内の情報収集などに利用されるソフトウェア)
- 広告識別子(IDFA、AAID など)
これらの技術は、それぞれ仕組みは異なりますが、Cookieと同様に、利用者や端末を識別したり、利用状況を把握したりするために利用されることがあります。たとえば、ウェブサイトの表示設定を保存する、ページの閲覧状況を分析する、利用者の関心に応じた広告を配信するといった目的に活用されます。
これらの技術を通じて取得・利用される情報についても、その取扱いによっては、法律の規制対象となる場合があります。そのため、CookieポリシーではCookieだけでなく、これらの技術の利用状況についても説明することが重要です。本稿では、これらをまとめて「Cookie等」と呼びます。
3.Cookie等に関連する主な法律
(1)個人情報保護法
① Cookie等と個人情報保護法の関係
通常、Cookie等は、単独では特定の個人を識別できる情報ではなく、個人識別符号にも該当しないため、個人情報保護法 上の「個人情報」には該当しないことが多いと考えられます。
ただし、令和2年改正後の個人情報保護法では、Cookie等は「個人関連情報」として位置付けられており、提供先の第三者において、他の情報と照合することで個人データとして取得される場合には、個人情報保護法第31条(個人関連情報の第三者提供)による規制の対象となります。
② 個人情報保護法への対応方法
前述のとおり、Cookie等は、それだけでは個人情報に該当しない場合が多いと考えられます。しかし、Cookie等が個人関連情報に該当し、提供先の第三者が会員情報やログイン情報などと結び付けて、特定の個人を識別できる個人データとして取得することが想定される場合には、個人情報保護法第31条の規制が適用されます。
この場合、Cookie等を提供する事業者は、提供先において、本人の同意を得た上でCookie等を個人データとして取得することが認められているかを、提供前に確認しなければなりません。
たとえば、ウェブサイト運営者が広告事業者にCookie等を提供し、広告事業者が自社の会員情報などと照合することで、特定の会員がどのウェブサイトを閲覧したかを把握できる場合が考えられます。このように、広告事業者がCookie等を個人データとして取得することが想定される場合には、原則として、あらかじめ本人の同意を得る必要があります。
同意を取得する主体は、原則としてCookie等の提供先である広告事業者です。ただし、一定の条件の下では、ウェブサイト運営者が広告事業者に代わって同意を取得することも認められています。
同意の取得にあたっては、Cookieバナーや同意画面などを通じて、Cookie等を個人データとして取得する事業者、対象となる情報の内容など、本人が同意するかどうかを判断するために必要な事項を分かりやすく示した上で、「同意する」ボタンのクリックなどにより、本人が同意する意思を明確に確認できるようにする必要があります。提供先での利用目的についても、本人が理解できるよう、あわせて説明することが望まれます。
また、Cookie等を提供するウェブサイト運営者は、提供先において必要な本人の同意が得られていることなどを確認しなければなりません。さらに、提供した情報の項目や提供日など、法令で定められた事項について記録を作成・保存する必要があります。
実務上は、同意管理ツール(CMP)を利用して、同意の取得や記録、Cookie等の利用制御などを管理する方法があります。CMPを利用する場合も、必要な事項が適切に説明され、本人の同意が正しく取得・管理されるよう、機能や設定を確認することが重要です。
さらに、利用者が情報の取扱いを理解できるよう、プライバシーポリシーやCookieポリシーなどにおいて、Cookie等の利用目的、提供先、提供先における利用目的などを分かりやすく説明しておくことも重要です。
(2)電気通信事業法(外部送信規律)
① 外部送信規律とは
電気通信事業法における外部送信規律とは、ウェブサイトやアプリの利用に伴い、利用者の端末に記録された情報を外部に送信する仕組みについて、一定の電気通信役務を提供する事業者に対し、送信される情報の内容、送信先の事業者名、利用目的などを、あらかじめ利用者に通知し、又は利用者が容易に知ることができる状態に置くことを義務付ける制度です(電気通信事業法第27条の12)。
たとえば、ウェブサイトにアクセス解析ツールや広告配信タグなどが設置されていると、Cookieや広告識別子、閲覧履歴などの情報が、利用者の端末から外部の事業者に送信されることがあります。外部送信規律は、このような情報の送信について利用者が確認できるようにし、情報の取扱いに関する透明性を確保することを目的としています。
なお、対象となる情報は、氏名や住所などの個人情報に限られません。Cookieに保存された識別子や広告識別子、閲覧履歴など、利用者の端末に記録された情報全般に及びます。
② 外部送信規律の対象となるサービス
外部送信規律の対象となるのは、電気通信事業法上の「電気通信役務」を他人の需要に応じて提供する事業者です(電気通信事業法第2条第4号)。具体的には、通信そのものや、情報の流通・検索・配信などをサービスとして提供する事業者が該当します。代表的なサービス類型としては、次のようなものがあります。
-
通信媒介型 — メールサービス、ダイレクトメッセージサービス、限定参加型のWeb会議システム
-
情報配信型 — SNS、電子掲示板、動画共有サービス、オンラインショッピングモール
-
情報検索型 — オンライン検索サービス
-
コンテンツ発信型 — ニュース配信、気象情報配信、動画配信、地図情報サービス
これらのサービスで、広告配信タグやアクセス解析ツール、SNS連携機能などを利用して利用者の端末から第三者へ情報が送信される場合には、外部送信規律に基づく通知又は公表が必要になります。
③ 外部送信規律の対象とならないサービス
一方、自社商品のオンライン販売を行うECサイト、企業のコーポレートサイト、個人ブログなどは、商品の販売や企業情報・個人の情報発信といった本来業務を行うための手段としてインターネットを利用しているものであり、通常は電気通信役務を提供すること自体を目的とするサービスには当たりません。そのため、原則として外部送信規律の対象にはなりません。
ただし、ECサイトや企業サイトであっても、利用者同士が情報をやり取りするコミュニティ機能やメッセージ機能、独立したニュース配信サービスなど、電気通信役務に該当するサービスを提供している場合には、そのサービスについて外部送信規律が適用される可能性があります。そのため、自社サイトの機能や提供するサービスの内容に応じて、個別に対象となるかどうかを確認することが重要です。
④ 通知・公表義務を負う者
通知又は公表の義務を負うのは、Cookie等を提供・運用する広告事業者やアクセス解析事業者ではなく、それらのツールを自らのウェブサイトやアプリに導入し、利用者に電気通信役務を提供している事業者です。
たとえば、Google Analyticsや広告配信タグを利用している場合には、Googleなどの提供事業者ではなく、それらを導入しているウェブサイトやアプリの運営者が、送信される情報の内容、送信先及び利用目的などを利用者に通知又は公表しなければなりません。
また、実務上は、利用者が送信先での情報の取扱いについても確認できるよう、各事業者のプライバシーポリシーやオプトアウト(利用者の求めに応じて端末情報の送信やその利用を事後に停止できる仕組み)ページへのリンクをあわせて掲載することがあります。
⑤ 外部送信規律への対応方法
外部送信規律への対応としては、次の事項について通知又は公表(容易に知り得る状態に置く)が必要です※。
(ア) 送信される情報の内容
(イ) 送信先の事業者名
(ウ) 利用目的
また、通知又は公表が好ましい事項には以下のようなものがあります。
(エ) オプトアウト措置の有無
(オ) 送信先における情報の保存期間
(カ) 電気通信事業者(サイト・アプリ運営者)における問合せ先
(キ) 情報が日本国外に送信・保管される場合の送信先の国・地域
※その他、情報の送信について利用者の同意を取得する方法や、情報の送信又は利用についてオプトアウトを行う機会を利用者に与える方法もあります。
⑥ 適用除外
外部送信規律では、利用者の端末から情報が外部に送信される場合でも、一定の条件に該当するときは、通知・公表などの義務が適用されません(電気通信事業法第27条の12)。
たとえば、ウェブサイトやアプリを適切に動作させるために必要な情報や、入力内容を保持して再表示するための情報、利用者の認証やセキュリティ対策に必要な情報などは、一定の条件の下で適用除外となります。また、ファーストパーティCookieに保存された識別子なども、法令で定められた条件を満たす場合には、適用除外となることがあります。
さらに、利用者が情報の外部送信についてあらかじめ同意している場合や、事業者が法令で定められたオプトアウトの仕組みを設け、利用者がその適用を求めていない場合にも、一定の条件の下で通知・公表などの義務は適用されません。
4.Cookieポリシーの具体例
電気通信事業法の外部送信規律への対応を考慮したCookieポリシーに記載すべき主な項目は、以下のようになります。
(1)Cookie等についての説明
サービス利用者の中には、外部送信に利用しているCookieがどのような仕組みで、どのような目的に利用されているのかを十分に理解していない人も少なくありません。そのため、まずはCookieの基本的な仕組みについて利用者に分かりやすく説明するようにします。
さらに、近年はローカルストレージ、ウェブビーコンといった、Cookieと類似した技術も広く利用されるようになっています。これらの技術を使用している場合には、その仕組みについても適切に説明する必要があります。
(2)自社による外部送信情報の利用
外部送信規律における「外部」とは、利用者の端末の外部を意味します。そのため、送信先が第三者のサーバーである場合だけでなく、自社のサーバーである場合についても、送信される情報の内容やその利用目的について、利用者に通知し、又は公表する必要があります。
利用目的は、利用者が具体的な利用場面を理解できるように記載することが重要です。たとえば、「ログイン状態を維持するため」、「サイトの利用状況を分析し、サービスの改善に役立てるため」、「利用者に適した広告を配信するため」など、できるだけ具体的で分かりやすい表現を用いるようにします。
また、「分析のため」のような抽象的な記載にとどめるのではなく、「サイトの利用状況を分析し、サービスの改善に役立てるため」のように、送信される情報がどのような目的で利用されるのかを具体的に示すことで、利用者に対する透明性を高めることができます。
(3) 第三者による外部送信情報の利用
前項では、自社のサーバーに送信された外部送信情報の利用目的について説明しました。しかし、Cookie等によって送信される情報は、自社だけで利用されるとは限りません。アクセス解析サービスや広告配信サービスなどの第三者が提供するサービスを利用している場合には、その第三者にも情報が送信され、それぞれの目的で利用されることがあります。外部送信規律では、このような第三者による情報の利用についても、利用者が理解できるように公表する必要があります。
① 第三者への情報送信の有無
Cookie等を通じて、利用者の端末から第三者に情報が送信される可能性があることを記載します。この点は、電気通信事業法の外部送信規律との関係で特に重要であり、「当該ツールの利用に伴い、利用者に関する情報が第三者事業者に送信される場合があります」といった形で、送信が発生する事実を示します。
② 送信される情報
第三者に送信される情報の内容について、具体的に説明します。
たとえば、
- Cookie ID
- 閲覧したページのURL
- 商品購入履歴
- 利用している端末やブラウザの情報
など、どのような情報が含まれるのかを列挙します。
③ 送信先
送信される情報の送信先として、情報を取り扱う者の氏名または名称を記載します。サービス名の方が認知されやすい場合は、名称ではなくサービス名を記載するか、両者を併記するようにします。
④ 利用目的
送信された情報が、どのような目的で利用されるのかを説明します。
たとえば、
- サイト利用状況の分析
- 広告の効果測定
- 利用者の興味・関心に応じた広告表示
などです。「(2)自社による外部送信情報の利用」で説明したように、利用目的は、利用者が具体的な利用場面を理解できるように記載することが重要です。
⑤ その他
上記以外にも、電気通信事業法ではオプトアウト(利用者の求めに応じて端末情報の送信やその利用を事後に停止できる仕組み)の有無など、公表が好ましい事項が定められています。
オプトアウトについては、利用者がCookie等の利用を制限・停止できる方法を案内します。具体的には、ブラウザの設定によるCookieの無効化方法や、各送信先ツールが提供するオプトアウトページへのリンクなどを示します。
その他、事業者における問い合わせ先、送信された情報の送信先での保存期間、利用者に関する情報がどの国・地域に送信されることになるかなどを記載します。
5.プライバシーポリシーとの関係
Cookie等は、他の情報と照合することで特定の個人を識別できる場合には、個人情報に該当します。そのため、多くの事業者では、個人情報の取扱いに関する方針を示すプライバシーポリシーを公表しており、個人情報に該当するCookie等の情報についても、他の個人情報と同様にプライバシーポリシーに従って取り扱うことになります。
また、個人情報に限らず、個人に関する情報全般をプライバシーポリシーの対象としている場合には、個人情報に該当しないCookie等の情報であっても、その取扱いがプライバシーポリシーの説明範囲に含まれることになります。
このような背景から、Cookieポリシーをプライバシーポリシーの一部として記載する方法があります。
一方で、Cookie等が電気通信事業法における外部送信規律の対象となる場合には、「3(2)⑤外部送信規律への対応方法」で説明したように、送信される情報の内容、送信先の氏名又は名称、利用目的などを明確に記載する必要があります。そのため、外部送信先の追加・削除といった変更が想定される場合には、事業者側で柔軟に管理できるよう、Cookieポリシーをプライバシーポリシーとは独立した文書として定め、相互にリンクさせる構成が適しています。
プライバシーポリシーに関してはこちらの記事もご覧ください。
プライバシーポリシーとは?プライバシーポリシーの必要性と作成上のポイントを解説します!
6.海外の法規制
(1)国・地域に応じた実務対応の必要性
海外でウェブサイトを通じた商品販売等を行う場合には、海外の法規制にも注意が必要です。現地に拠点がない場合であっても、海外の利用者に対して商品・サービスを提供している場合や、海外の利用者の行動をトラッキングしている場合には、その国・地域のプライバシー法が適用される可能性があります。特に、EUおよび米国では、日本と比べてCookie等のオンライン識別子の利用に関する規制が厳格であるため注意が必要です。
日本の個人情報保護法では、Cookie等のオンライン識別子は、それ単体では通常「個人情報」には該当しません。ただし、他の情報と容易に照合することにより特定の個人を識別できる場合には個人情報となり得ます。また、Cookie等が個人を識別できない情報であっても、第三者が個人データとして取得することが予定されている場合には、「個人関連情報の第三者提供」として本人同意が必要となる場合があります。
EUでは、General Data Protection Regulation(GDPR)において、「オンライン識別子(online identifiers)」という概念が導入されており、Cookie ID、IPアドレス、広告識別子等は、他の情報と組み合わせることで個人を識別し得る場合には「個人データ」に該当し得ると解されています。また、EUでは、GDPRとは別に、ePrivacy Directive(eプライバシー指令)が適用されます。同指令では、利用者の端末に情報を保存し、又は既に保存されている情報にアクセスする場合には、原則として、利用者の事前同意(オプトイン)が必要とされています。そのため、アクセス解析や行動ターゲティング広告等の目的でCookieを利用する場合には、通常、Cookieバナー等を通じて事前同意を取得する対応が求められます。
米国でも、カリフォルニア州の California Consumer Privacy Act(CCPA)/California Privacy Rights Act(CPRA)などの州プライバシー法では、Cookie ID、デバイスID、IPアドレス等を個人情報に含める広い定義が採用されています。そのため、事業者は、個人情報の収集時に収集項目や利用目的等を通知すること(Notice at Collection)が求められるほか、個人情報の「販売」又は「共有」に該当する場合には、利用者に対してオプトアウト手段を提供する必要があります。
このように、国・地域の要件に応じて、Cookie利用に関する同意取得、オプトアウト手段の実装、プライバシーポリシーによる透明性確保等の対応を行う必要があります。
(2)EU(欧州連合)の規制
- eプライバシー指令(ePrivacy Directive:プライバシーと電子通信に関する指令)
- GDPR(General Data Protection Regulation:一般データ保護規則)
EUでは、まず eプライバシー指令が、Cookieの利用を含め、利用者の端末に情報を保存し、又は端末内の情報を読み取る行為について、原則として利用者の事前同意(オプトイン)を求めています(通信の実行や、利用者が求めたサービス提供に厳密に必要な場合を除きます)。
そのうえで、GDPRは、「オンライン識別子(online identifiers)」という概念を導入しており、Cookie ID、広告ID、IPアドレス等について、他の情報と組み合わせることで個人を識別し得る場合には、「個人データ」に該当し得るとしています。そして、個人データに該当する場合には、取得後の利用について、適法根拠の確保、透明性の確保、データ主体の権利保障等が求められます。
このように、EUでは、「端末への保存・読み取りの段階(eプライバシー指令)」
と、「取得後の個人データ処理の段階(GDPR)」の双方について規制が及ぶ構造となっています。
そのため、EU域内の利用者を対象とするウェブサイトやアプリの事業者には、Cookie同意バナーの設置、同意内容の記録管理、詳細なCookieポリシーの整備、GDPR上の権利行使方法の明示などの対応が求められます。
(3)USA(アメリカ)の規制
- California Consumer Privacy Act(CCPA)
- California Privacy Rights Act(CPRA)
※CPRAはCCPAを改正・強化した法律です。
米国には、EUのような連邦レベルの包括的な一般プライバシー法は、現時点では存在しません。その代わり、州ごとにプライバシー法が制定されています。代表例がカリフォルニア州のCCPA/CPRAであり、そのほか、バージニア州、コロラド州、コネチカット州、ユタ州などでも包括的な州法が施行されています。
これらの州法では、Cookie ID、デバイスID、IPアドレス等を「個人情報」に含める広い定義が採用されている点が特徴です。
また、消費者には、次のような権利が認められています。
- 自分の情報がどのように収集・利用されているかを知る権利
- 個人情報の削除を求める権利
- 個人情報の販売・共有を拒否する権利(オプトアウト権)
- 個人情報の訂正を求める権利(CPRA)
さらに、CCPA/CPRAでは、個人情報の収集時に、収集する情報の種類や利用目的等を利用者に通知すること(Notice at Collection)が求められます。
EUでは、Cookieの利用について原則として「事前同意(オプトイン)」が必要とされるのに対し、米国の州法では、事前同意よりも「オプトアウト」と透明性確保を重視する構造が一般的です。
そのため事業者には、次のような対応が求められます。
- 詳細なプライバシーポリシーの整備
- 個人情報の収集時通知(Notice at Collection)の実施
- 「Do Not Sell or Share My Personal Information」リンク等の設置
※これは、利用者が自分の個人情報の「販売」又は「共有」(主に行動ターゲティング広告目的の第三者提供)を拒否できるよう、ウェブサイト上に分かりやすい専用リンクを設置する義務を指します。 - データ主体からの請求に対応できる体制の整備
Cookieバナー自体が常に法律上義務付けられているわけではありませんが、収集時通知やオプトアウト対応、透明性確保の観点から、実務上広く導入されています。
7.まとめ
Cookieポリシーは、Cookie等による情報収集の実態を利用者に説明し、関連する法規制へ適切に対応するとともに、利用者との信頼関係を築くための重要な文書です。法令対応が求められることは言うまでもありませんが、単に形式的な文書を用意するだけでは不十分であり、実際のサイト運営に即した内容を分かりやすく記載することが、Cookieポリシー作成の重要なポイントとなります。
また、Cookie等を取り巻く法規制は、個人情報保護法や電気通信事業法の外部送信規律など、近年大きく変化しており、今後も改正やガイドラインの更新が続く可能性があります。そのため、最新の法令・行政解釈・業界動向を定期的に確認し、必要に応じてCookieポリシーを更新することが不可欠です。
こんなことでお困りではありませんか?
- 自社のCookieポリシーを作成したいが、何を記載すればよいのかわからない
- プライバシーポリシーはあるが、Cookieポリシーも作成する必要があるのかがわからない
- 自社のサービスが電気通信事業法の規制対象になるのかどうかがわからない
このような場合には、専門家に相談することも一つの方法です。
当事務所では、お役様のウエブサイトに即したCookieポリシーを作成することを承っております。
ご相談・お見積は無料で、依頼するかどうかはご自由ですので、まずはお気軽にご相談ください。
この記事の著者:加藤達夫(行政書士)
契約書業務を専門とする行政書士。大手企業の法務部門で37年間、契約実務に従事した後に独立。現在は、日本語・英語双方の契約書の作成に対応しています。ベンチャー企業から中小企業まで、幅広い事業者の契約実務をサポート。条文の背景や潜在的なリスクを分かりやすく説明し、実務で使える契約書の作成を心がけています。
当事務所では、利用規約、プライバシーポリシー、Cookieポリシー、特定商取引法に基づく表示の作成に関するご相談を承っております。
ご相談およびお見積りは無料です。お気軽にお問い合わせフォームからご連絡ください。